내 파일은 어디에 있나요?
회사가 정한 Gleezor 장비에 남습니다.
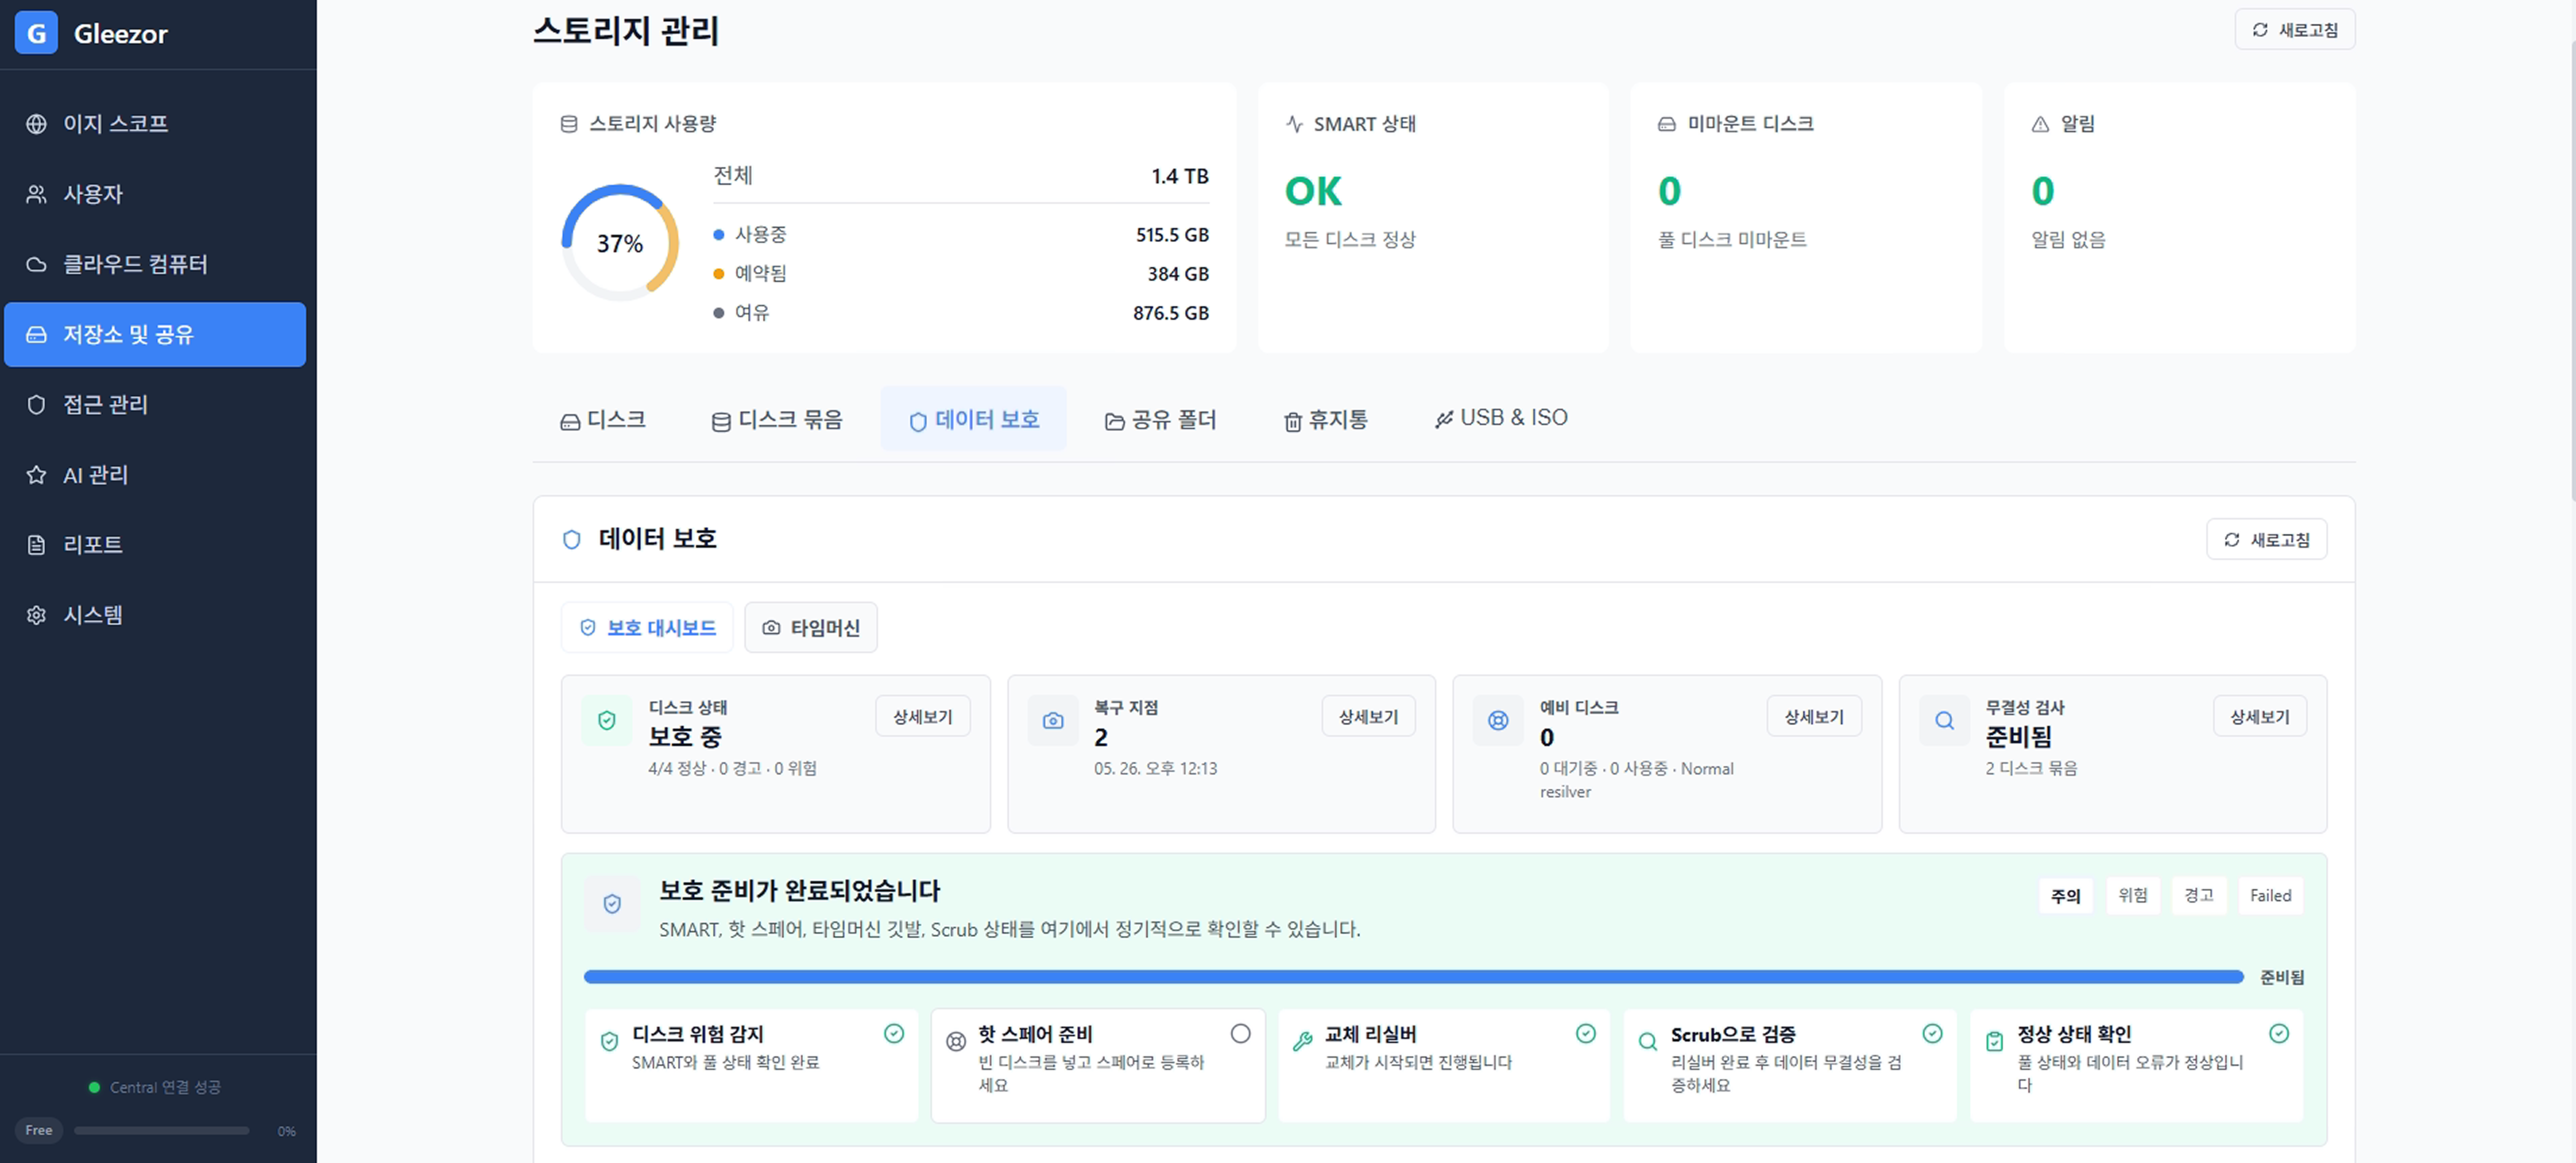
저장 위치, 로그인, 권한, 복구를 한 화면에서 관리합니다.
먼저 궁금한 것
회사가 정한 Gleezor 장비에 남습니다.
폴더 권한대로 필요한 폴더만 엽니다.
인증 앱이나 이메일 2단계 인증을 켤 수 있습니다.
휴지통과 자동 백업에서 되돌립니다.
직원이 볼 수 있는 서류만 보고 답합니다. 주민번호·계좌번호는 자동으로 가립니다.
허락해야 시작되고, 기록은 고칠 수 없습니다.
기술 확인
검증에 실패하면 진행하지 않습니다.
Argon2id 비밀번호 해시, RFC 6238 TOTP, HttpOnly·Secure 쿠키.
상태 변경 요청은 CSRF 검증을 거칩니다. 인증·권한 실패는 거부합니다.
업데이트와 라이선스는 서명을 확인한 뒤에만 적용합니다.
허락 후 시작하고, 작업 화면은 동영상으로 남습니다.
저장 위치, 권한, 백업 범위를 먼저 정합니다.